コンテンツへスキップ

Active Directory 環境で ドメインのパスワードポリシーを無効にする。

本来の運用では「パスワードが複雑」で大変結構です。

しかし、検証段階で他のアプリケーションと連帯する時って、
「パスワードに記号入っていないと無理」
という複雑な要件が果たして連帯先のアプリケーションでも通るのか
(主に文字列を受け渡す際の制限が不安)などを検証しておきたいじゃないですか。

今が、まさにその時で手順を調べたのでメモ。

ActiveDirectoy 環境で ドメインのパスワードポリシーを無効にする。

サーバーマネージャーのツール >グループポリシーの管理
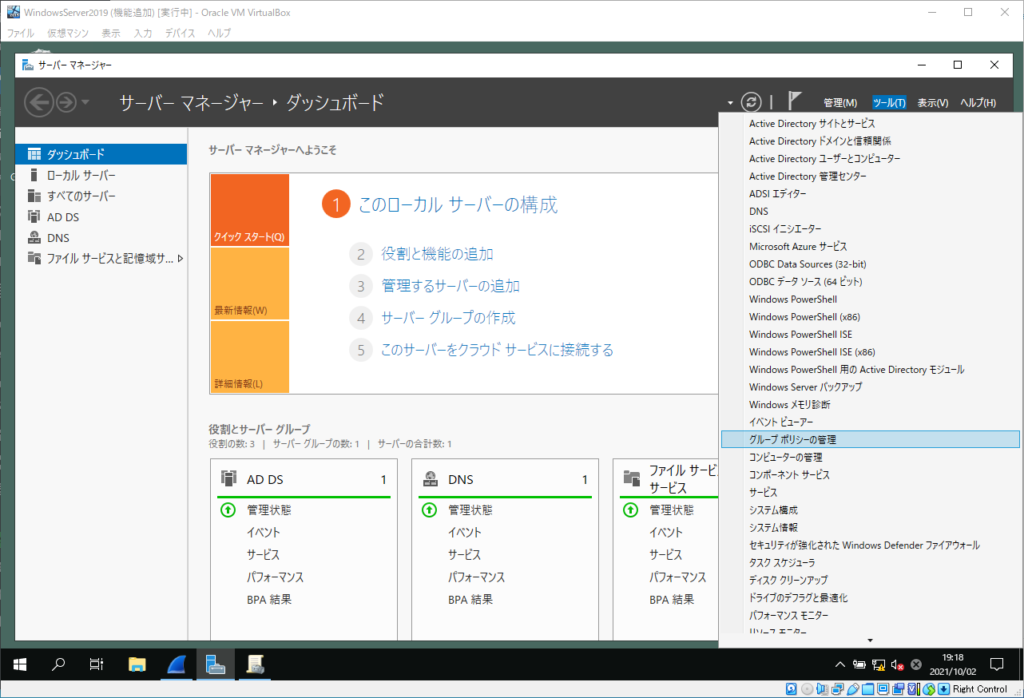
図1: サーバーマネージャーのツールメニューから「グループポリシーの管理」を選択している画面。

Default Domain Policy をクリックして設定タブから、現在のポリシーが確認できる。

ここから右クリック >編集

(Default Domain Policy を右クリック >編集でもOK)
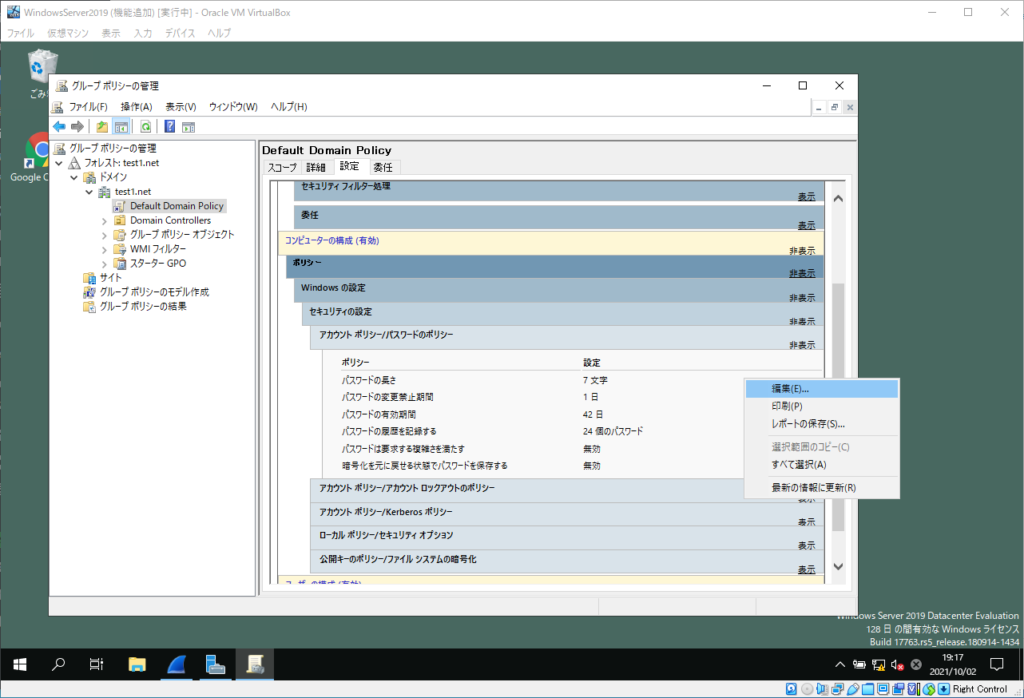
図2: グループポリシーの管理でDefault Domain Policyを右クリックし「編集」を選択している画面。

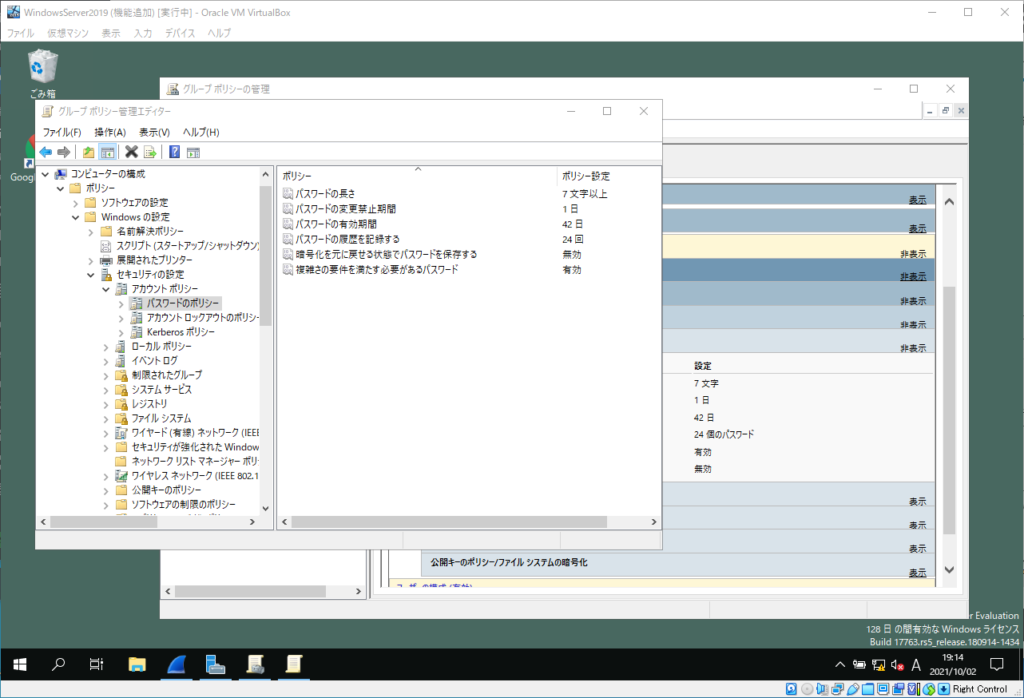
この画面から同じように展開してパスワードポリシーを開く。

図3: グループポリシー管理エディターでアカウントポリシー>パスワードのポリシーの一覧を表示した画面。

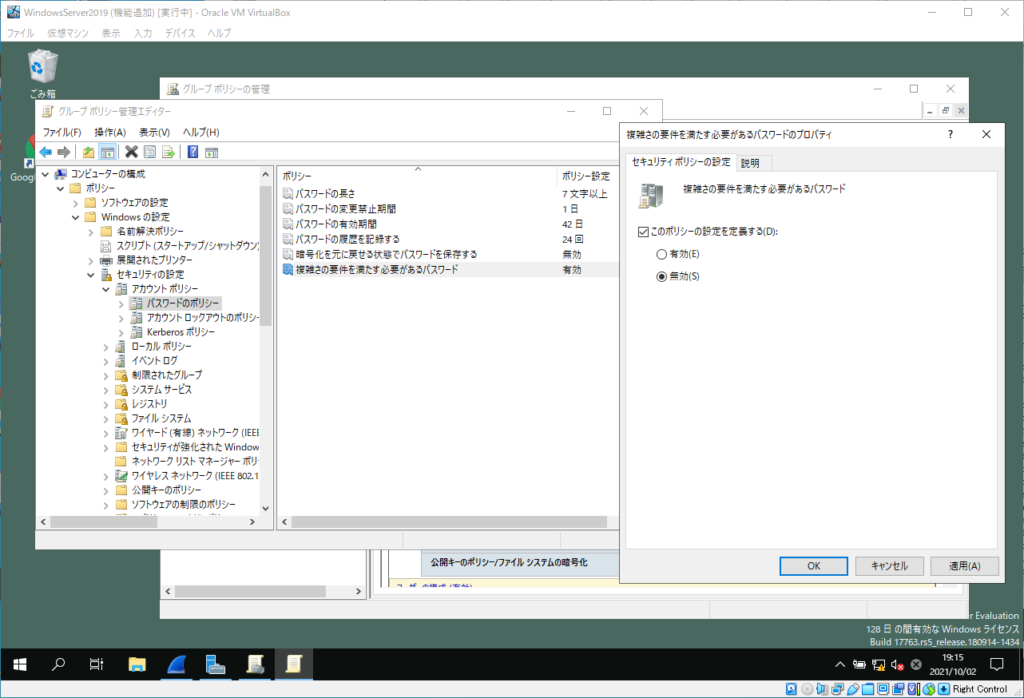
任意の項目を右クリック >プロパティ

プロパティを表示して編集する。

図4: 「複雑さの要件を満たす必要があるパスワード」のプロパティ画面で「無効」を選択している様子。

(Visited 264 times, 1 visits today)

コメントを残す

メールアドレスが公開されることはありません。 が付いている欄は必須項目です