Oracle をインストールした時のWindows ユーザーでWindows にログインしていないと、
sqlplus / as sysdba の接続が拒否られる件。
ローカルのAdministrator でオラクルをインストールした端末に、TEST ドメインのuser1 でログインする。
↓
sqlplus / as sysdba でデータベースに接続を試みる。
↓
拒否られる。
↓
困る。
ORA-01017: ユーザー名/パスワードが無効です。ログオンは拒否されました。
対応策
インストールユーザーと同じグループ構成(を含むよう)にすればOK。
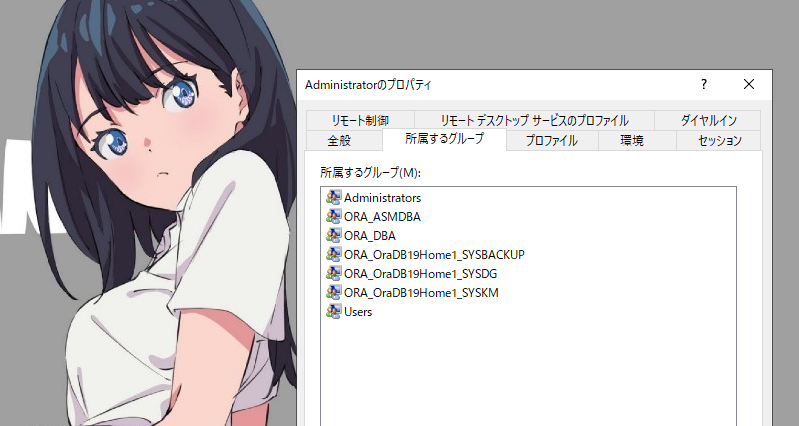
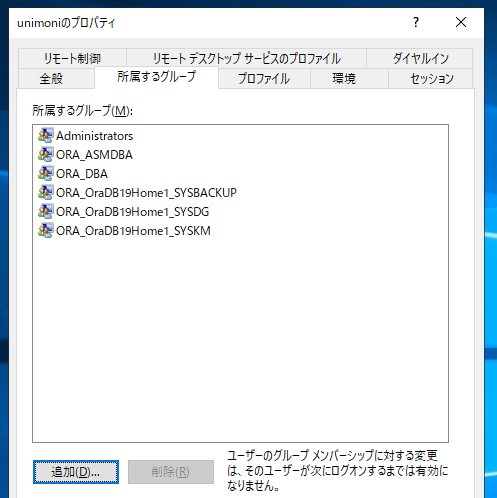
 図1: Administratorのプロパティ画面。所属するグループにORA_DBAやORA_ASMDBAなど、Oracleインストール時に自動作成されるORA系グループが表示されている。
このグループは、オラクルをインストールする時に自動で作られるグループです。
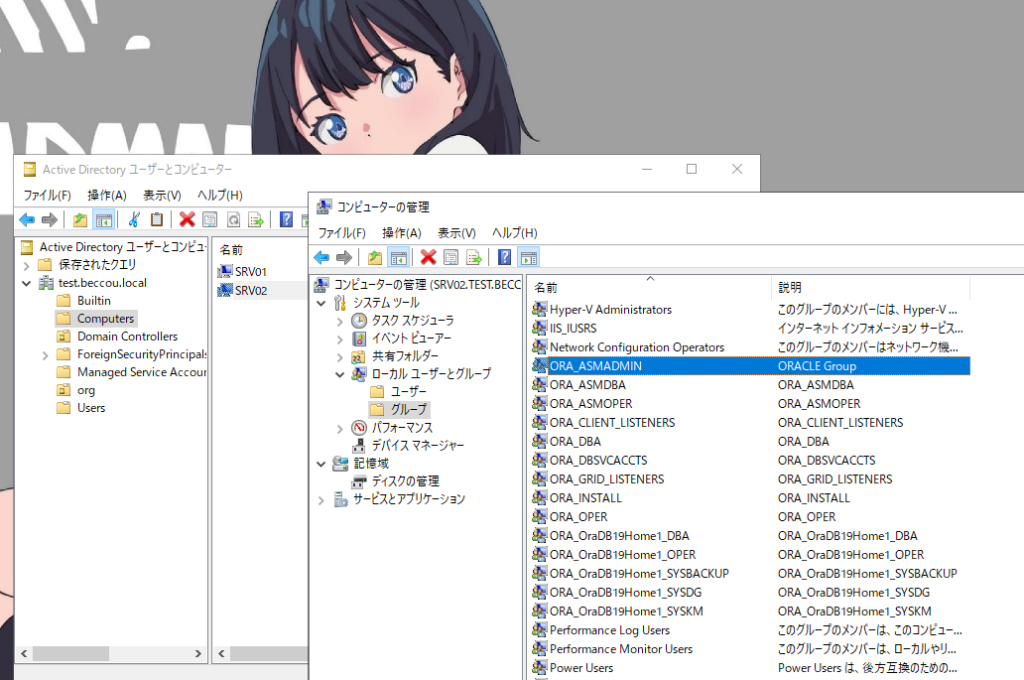
 図2: コンピューターの管理画面のローカルグループ一覧。ORA_ASMADMINやORA_DBAなど、Oracleインストール時に自動生成されたORA系グループがずらりと並んでいる。
ORA 系グループが作成されている。
ローカルユーザーの場合
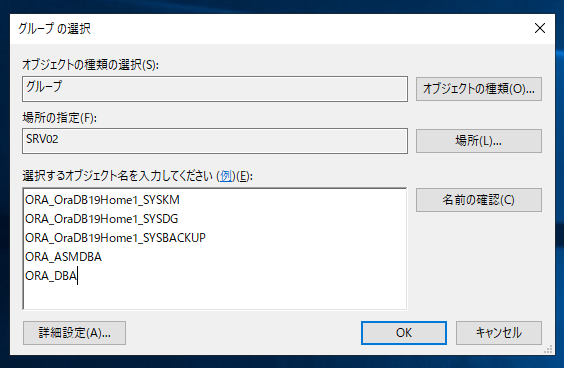
下記のグルーブを任意のユーザーに割り当てます。
- ORA_OraDB19Home1_SYSKM
- ORA_OraDB19Home1_SYSDG
- ORA_OraDB19Home1_SYSBACKUP
- ORA_ASMDBA
- ORA_DBA
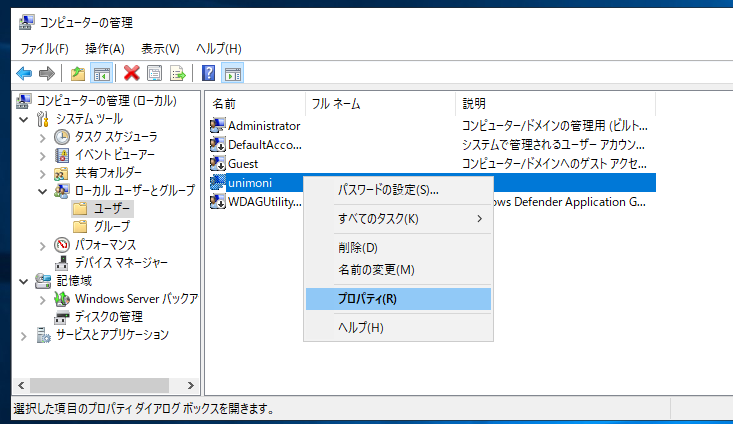
 図3: ローカルユーザー一覧から対象ユーザーを右クリックし、プロパティを開こうとしているところ。
 図4: グループの選択ダイアログで、追加したいORA系グループ名(ORA_DBAやORA_ASMDBAなど)を入力しているところ。
 図5: 対象ユーザーのプロパティ画面。所属するグループにORA系グループが追加された状態。
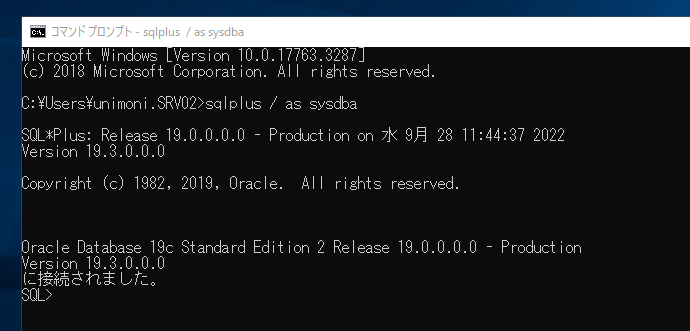
sysdba で接続できるようになります。
 図6: コマンドプロンプトでsqlplus / as sysdbaを実行し、無事に接続できた状態。
ドメインユーザーの場合
ドメインユーザーの場合でも一緒です。
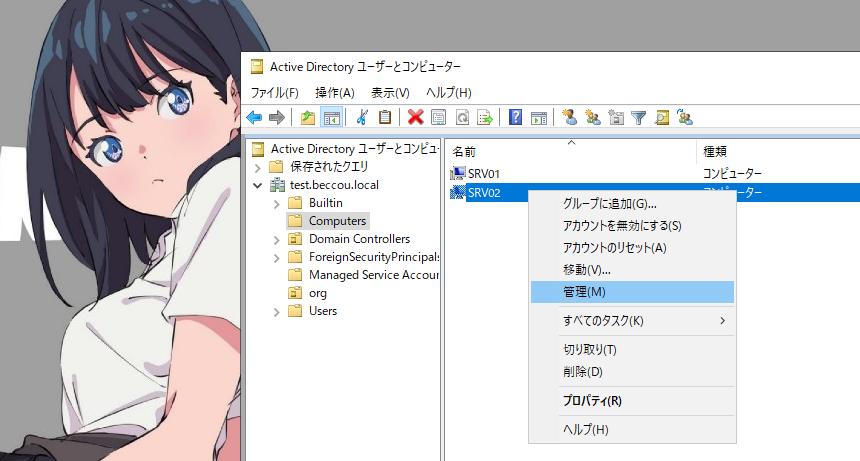
ActiveDirectory ユーザーとコンピューターのパネルから、
コンピューター >管理 >ローカルユーザーとグループ を開きます。
 図7: Active Directory ユーザーとコンピューターから対象コンピューターを右クリックし、「管理」を選択してコンピューターの管理を開こうとしているところ。
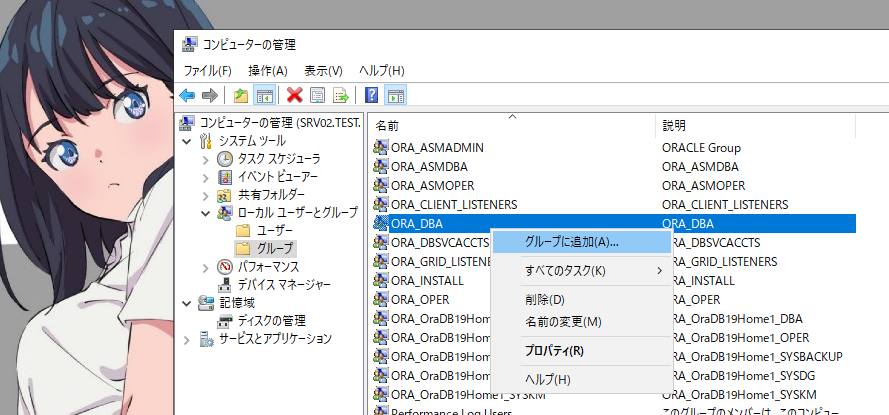
グループに追加をクリックして、任意のユーザーを追加します。
 図8: コンピューターの管理のグループ一覧でORA_DBAを右クリックし、「グループに追加」を選択しているところ。
手動で設定していく。
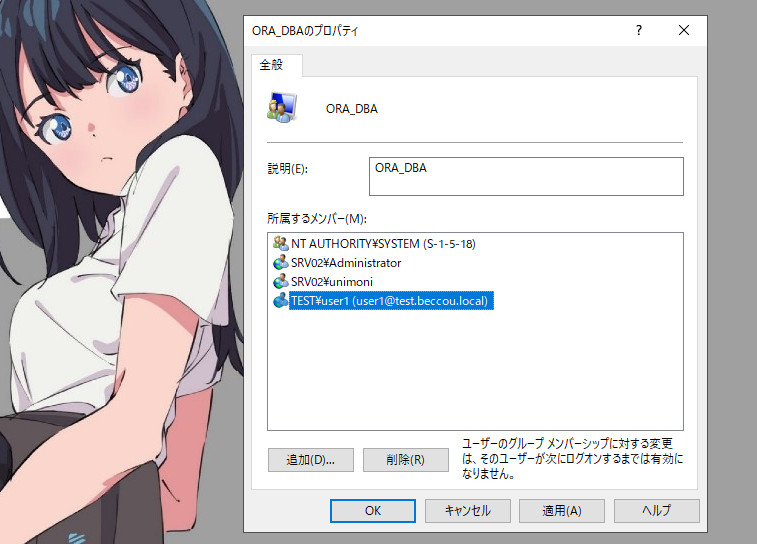
 図9: ORA_DBAのプロパティ画面。所属するメンバーにドメインユーザー(TEST\user1)を追加しているところ。
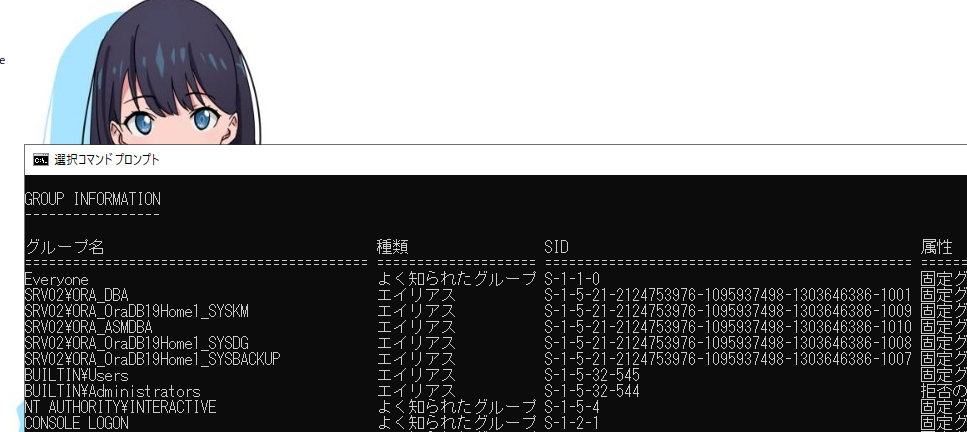
whoami の実行結果。
対象のコンピューターに対象のユーザーでログインして、所属グループを確認します。
コマンドプロンプトか、PowerShell を開いて、Whoami コマンドを実行します。
 図10: whoami /allの実行結果。グループ情報にORA_DBAなどORA系グループが割り当てられているのが確認できる。
ORA 系グループに登録されている。
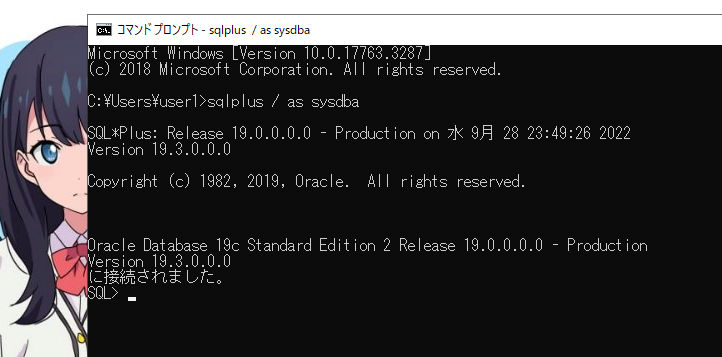
接続テスト。
sysdba で接続できた。
 図11: ドメインユーザーでsqlplus / as sysdbaを実行し、接続に成功した状態。
うまくいかなかったやつ
いちいちローカルのグループから設定するのが面倒だなって思ったので、
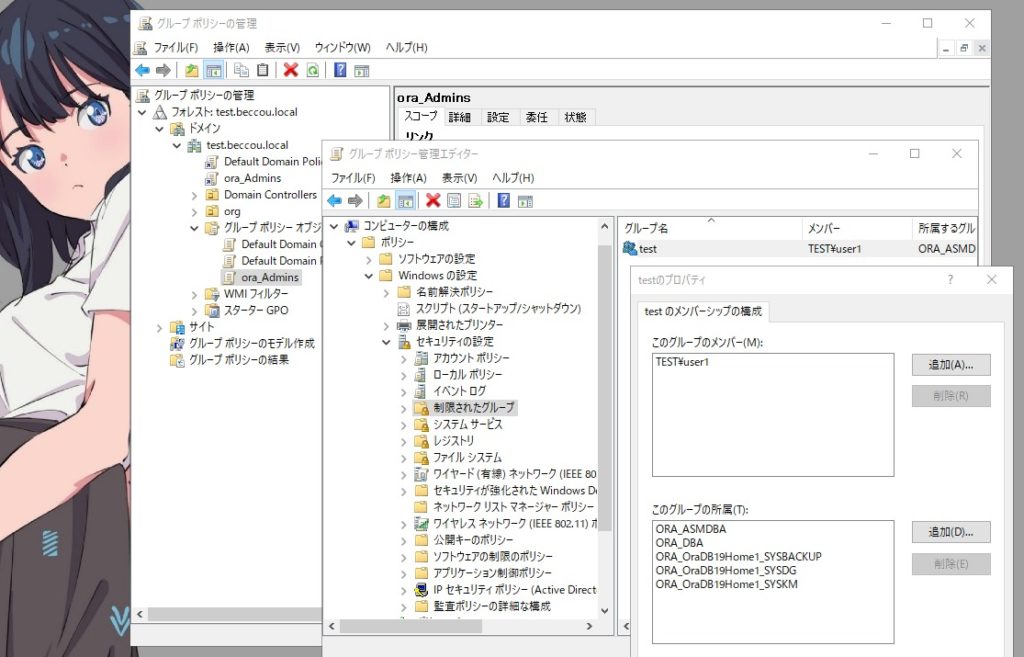
グループポリシーで設定できないかやってみたのですが、うまく行きませんでした。。。
修業が足りない。
私がつよつよエンジニアぁーになったら、更新しようと思います。
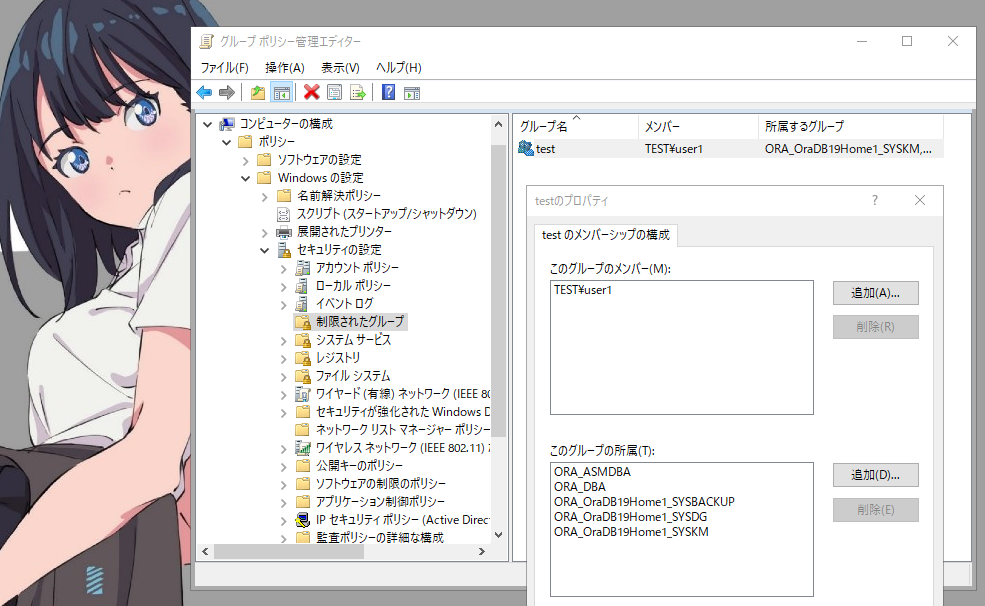
 図12: グループポリシー管理エディターの制限されたグループ設定。testグループのメンバーとORA系グループへの所属関係を設定しているところ。
詳細。
 図13: 制限されたグループのポリシー設定の詳細画面。testグループのメンバーとORA系グループへの所属設定を確認しているところ。
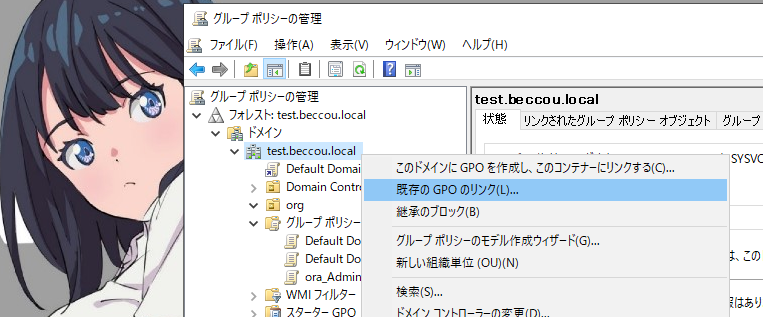
GPO をサイトレベルでリンクする。
 図14: グループポリシーの管理でドメインを右クリックし、「既存のGPOのリンク」を選択しようとしているところ。
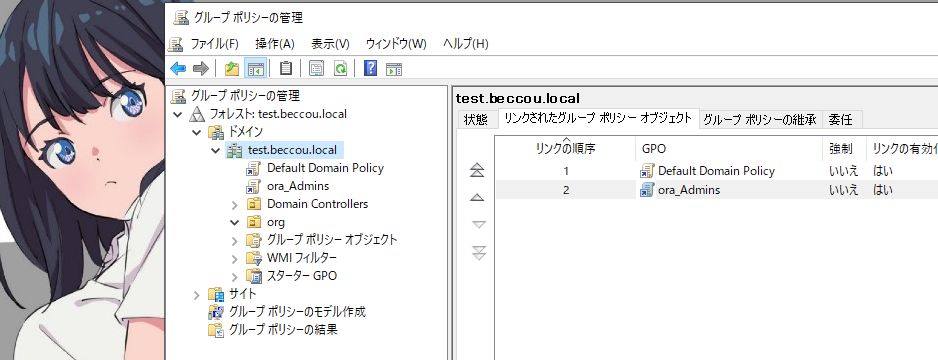
 図15: ドメインにリンクされたグループポリシーオブジェクトの一覧。Default Domain Policyとora_AdminsのGPOがリンクされている。
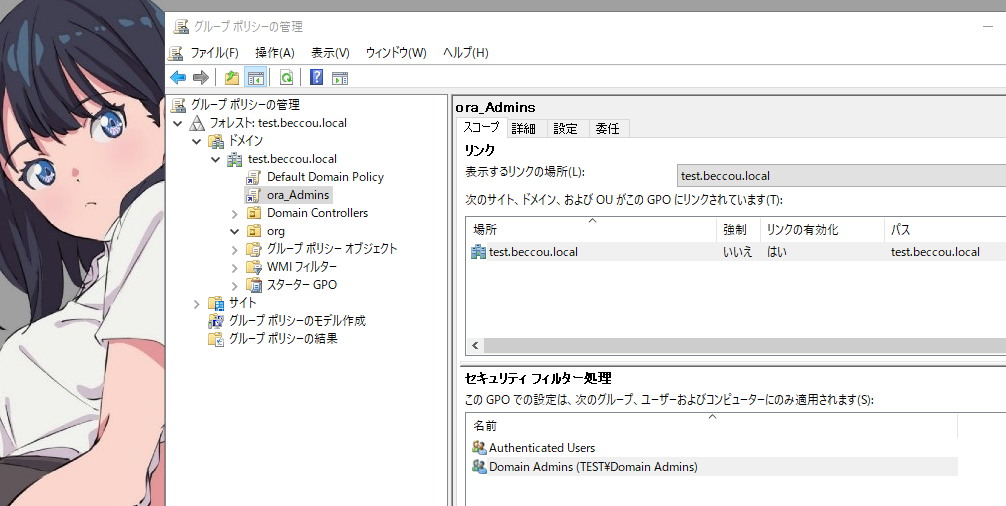
Admins グループを追加?
 図16: ora_Admins GPOのスコープ設定画面。セキュリティフィルター処理にAuthenticated UsersとDomain Adminsが設定されている。
ログイン。
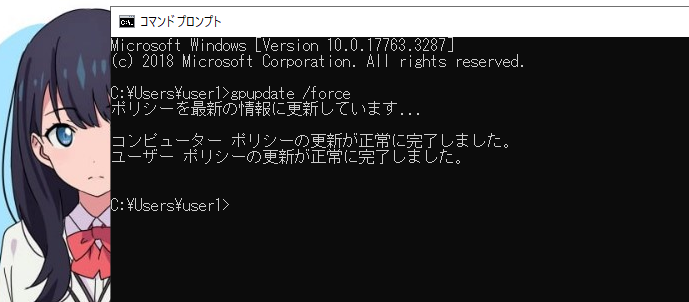
グループポリシーの更新。
 図17: コマンドプロンプトでgpupdate /forceを実行し、グループポリシーを更新しているところ。
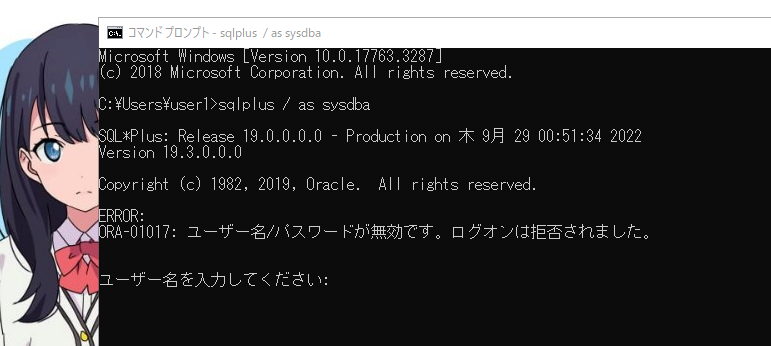
再起動とかもしていますが、拒否られます。
そもそも whoami でグループ名が出てこない。
 図18: sqlplus / as sysdbaを再度試すもORA-01017エラーで拒否され、ユーザー名の入力を求められている状態。
今後、うまく行ったら更新します。
グループポリシーについて、もっと勉強が必要です。orz
参考サイト:
【Active Directory】ユーザーにローカル管理者権限を持たせる
グループ ポリシーの制限付きグループの説明
以上です。
(Visited 5,060 times, 1 visits today)