log4j のバージョンを修正されたバージョンにアップデートするのがいいのだけれど、その前にも何か対策をやっておきたい。
log4Shell って何?
log4j で発見された脆弱性を使用して、悪意あるコードを実行するので「log4shell」と名前がついているようです。
詳細は下記のサイトがわかりやすいです。
(なんだかんだでいつも行き着いてしまうサイトです。)
【図解】Log4jの脆弱性 CVE-2021-44228 (Log4shell or LogJam) について
あと、Wikipedia も見てください。
https://ja.wikipedia.org/wiki/Log4Shell
情報がまとめてあるサイト
メーカー、ソフトウェア毎のステータスが確認できます。
https://www.techsolvency.com/story-so-far/cve-2021-44228-log4j-log4shell/
( Affected (and unaffected) products )
https://github.com/NCSC-NL/log4shell/blob/main/software/README.md
Windows、WindowsServer
Microsoft’s Response to CVE-2021-44228 Apache Log4j 2
環境変数 LOG4J_FORMAT_MSG_NO_LOOKUPS=”true” を設定する。
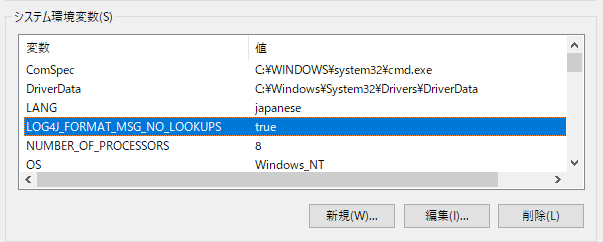
これでいいのかな?感は残る。
JVM
このパラメータがJava仮想マシンの起動スクリプトで設定されていることを確認してください:
-Dlog4j2.formatMsgNoLookups = true。
身近なJVM はVirtualBox 。
大丈夫みたい。(Not Vuln:脆弱ではない。)

log4j-core*.jar ファイルを検索して削除する。
単純にコアのファイルを検索して削除する方法もたくさん紹介されていますね。
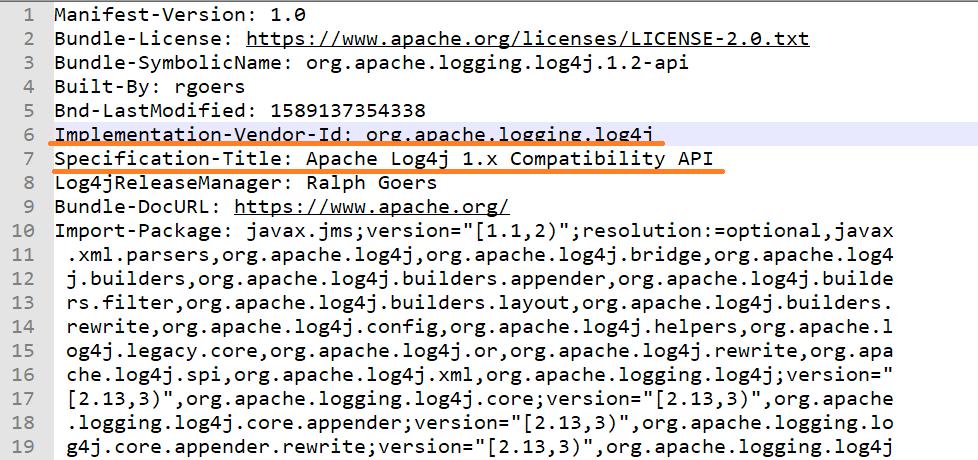
jar ファイル名からバージョンが分からない時の確認方法。
拡張子「jar」を「zip」に変更して展開する。
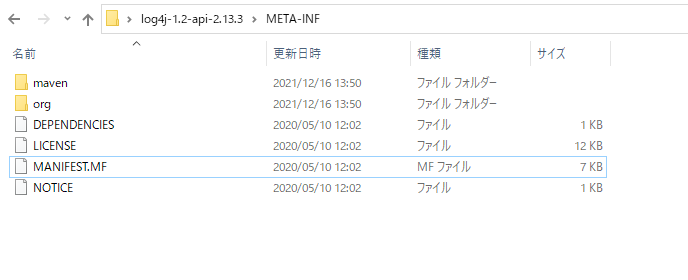
MANIFEST.MF をテキストエディタで開いて確認。