
ファイアウォールは外部からの通信を基本的にブロックします。
パソコン(というかあらゆるソフトウェア)は外部との通信に「ポート」を使用します。
「Windows ファイアウォール」はこのポートを監視してて、不特定多数からの接続を安易に受け付けないように防御している感じです。
ファイアウォールにブロックされることなく、外部との通信を行うためには、ファイアウォールに対して通信を許可する設定を行います。
特定のポートへのアクセスを許可する事が多く、いわゆる「ポート開放」といわれるものです。
「ポートを許可」も同意でしょう。言い方はいろいろあると思うので、その辺はニュアンスで^^
【Windows Defender ファイアウォール】
ポート開放、プログラム許可の手順
ポート開放の手順です。
ファイアウォールの設定で、特定のポートに来たアクセスはブロックをせずに通信させる設定になります。
WindowsServer 系のOS でも、Windows でもオペレーションは一緒です。
「セキュリティが強化された
Windows Defender ファイアウォール」
ウィンドウを開く。
まずは「セキュリティが強化された Windows Defender ファイアウォール」という画面を開きます。
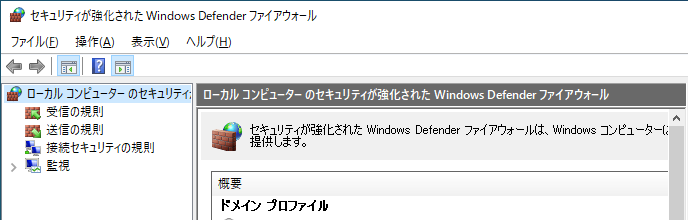
WindowsServer 系のOS でも、Windows でもオペレーションは一緒ですが、
このウィンドウを開くまでの手順がOS によって若干違います。
いくつかありますのでご紹介していきますが、、、結果は同じですのお好きな手順で^^
サーバーマネージャーから開く。
| サーバーらしさ | |
| Windows らしさ | なし(サーバーのみ可能な操作) |
| おすすめ度 |
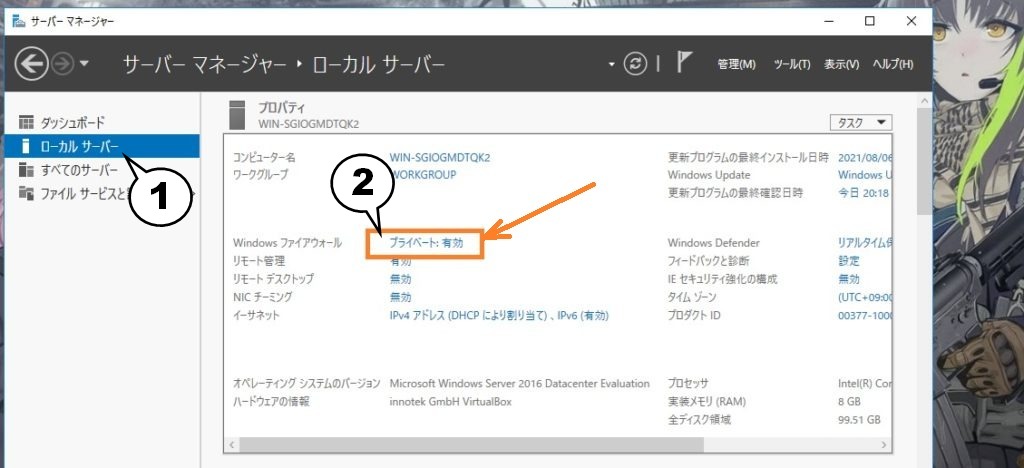
- サーバーマネージャーを起動して、ローカルサーバーを表示、
- Windows ファイアウォールの欄の「プライベート:有効(※)」の部分をクリック。
※:ネットワークの種類によって変わる。
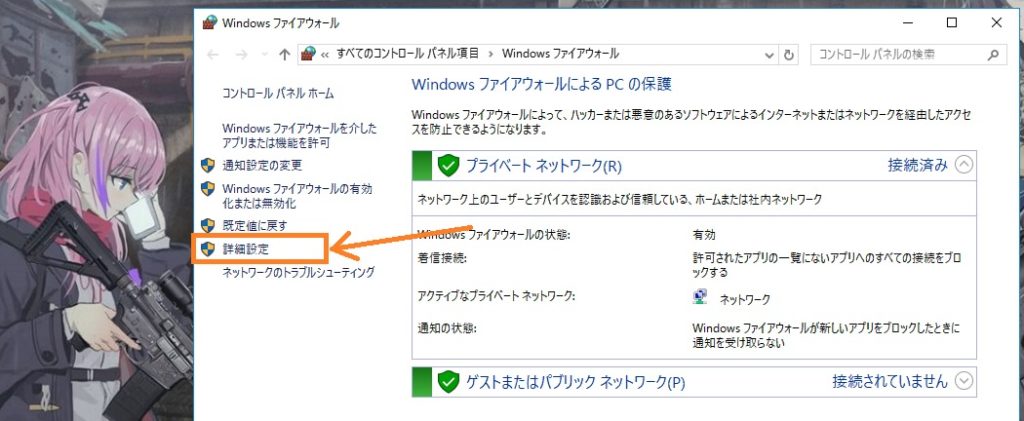
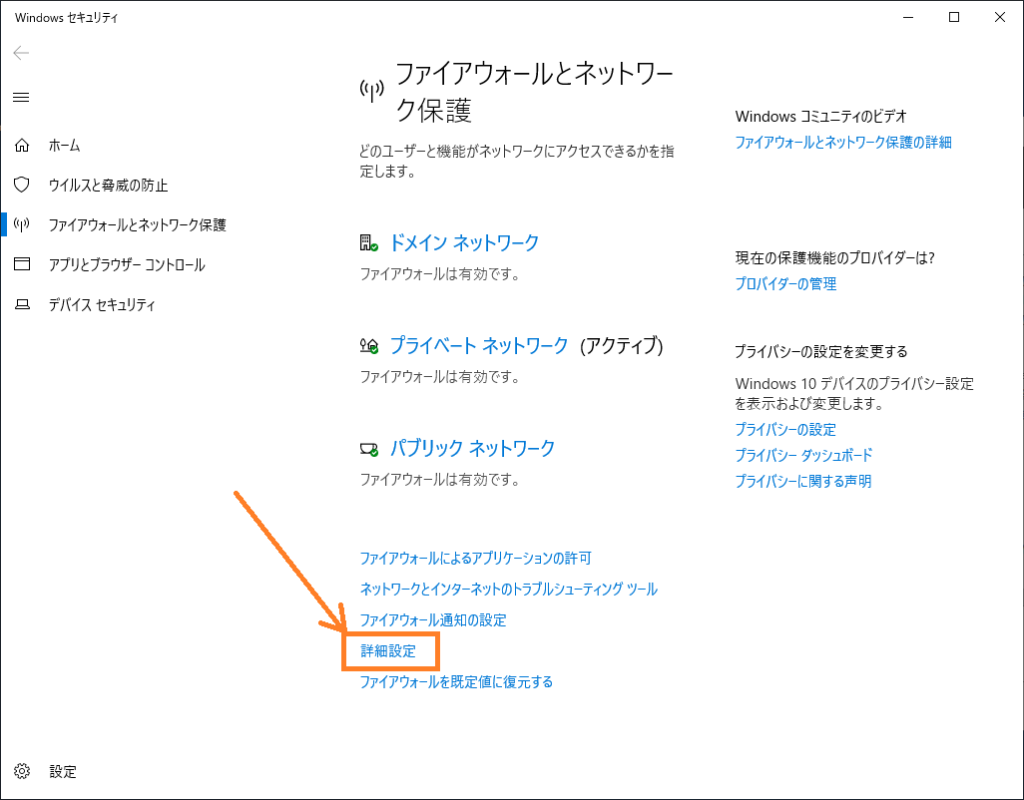
「詳細設定」をクリックする。
※WindowsServer 2019 、2022の場合、下記の画面が表示されます。
「詳細設定」は下の方にあります。
(また、呼び出したファイアウォールの画面は、一番上まで出てこないので開きすぎに注意^^)
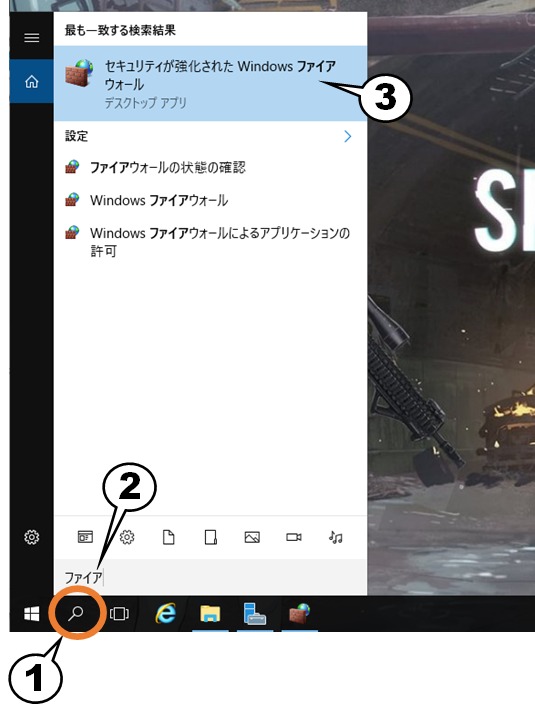
「Windows を検索」を使用する。
| サーバーらしさ | |
| Windows らしさ | |
| おすすめ度 |
- Windows の検索 をクリック。
- 検索欄に「ファイア」と入力。
- 検索結果から「セキュリティが強化された Windows ファイアウォール」を選択します。
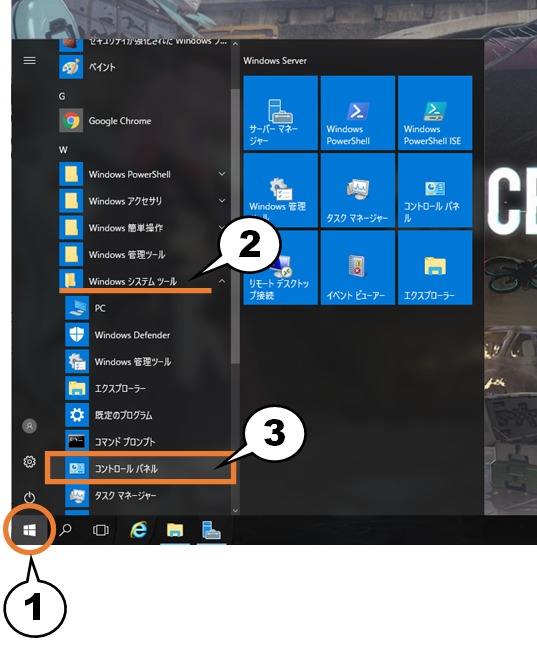
コントロールパネルから開く。
| サーバーらしさ | |
| Windows らしさ | |
| おすすめ度 |
- Windows ロゴマーク をクリック。
- Windows システムツールを展開する。
- 「コントロールパネル」をクリック。
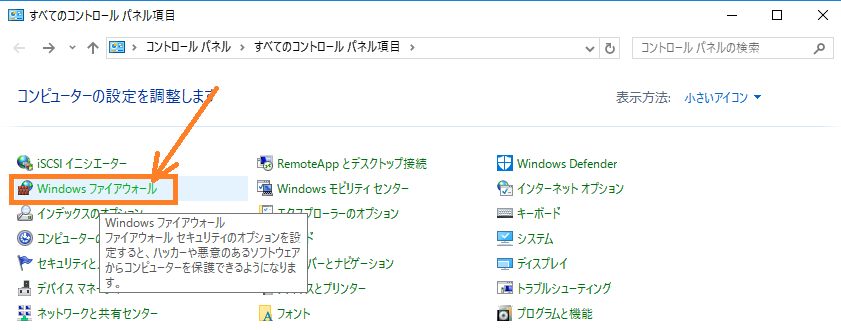
Windows ファイアウォールをクリック。(表示方法を「小さいアイコン」にしています。)
「詳細設定」をクリックする。
受信の規則を作成。
「セキュリティが強化された Windows ファイアウォール」 を開いたら、
受信の規則を作成します。
これで特定の条件下の通信を許可する事ができます。
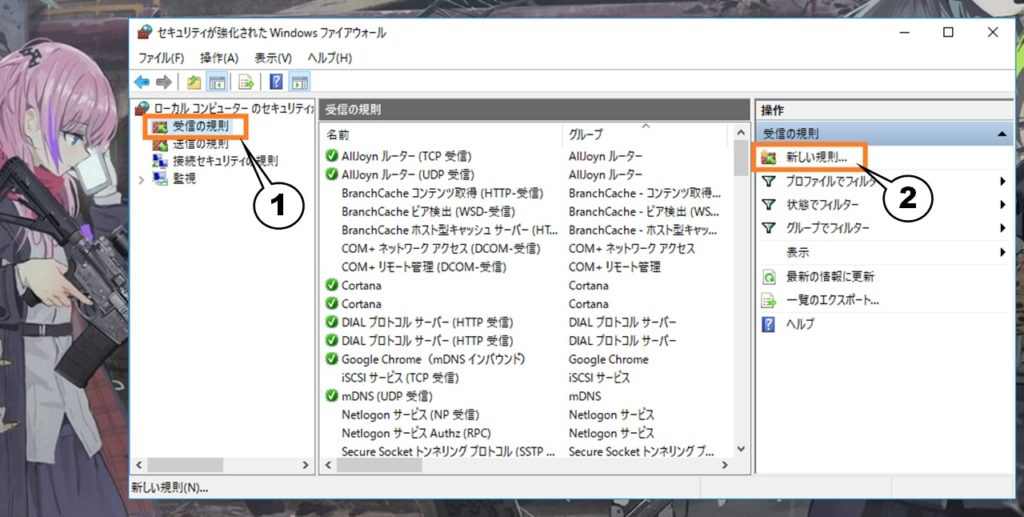
- 「受信の規則」をクリックし、
- 「新しい規則…」 をクリックします。
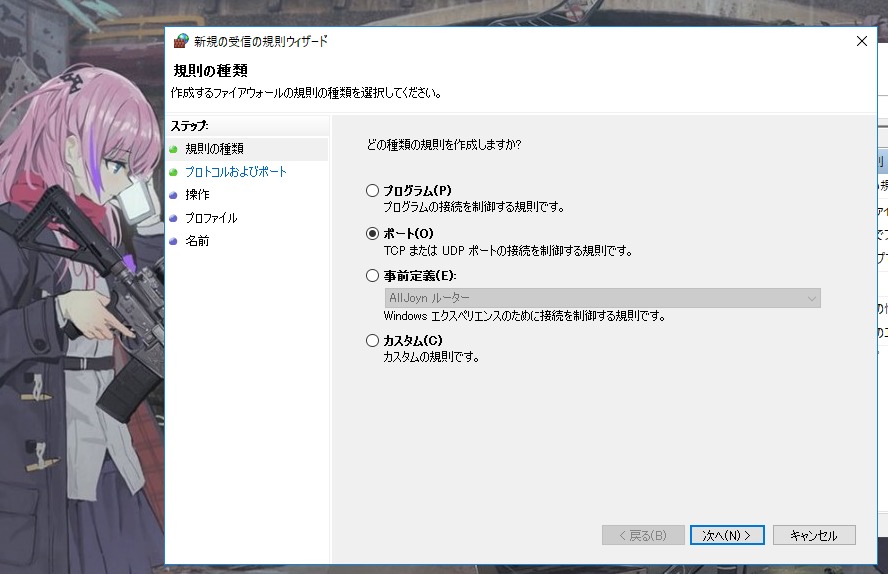
通信を許可する対象を選択します。
今回は「ポート」を選択します。
特定のポートにアクセスしてくる通信を許可するのに向いています。
「プログラム」を選択すると、特定のプログラムファイルからのアクセスをポートにこだわらず許可します。
通信に使用するポートが固定されていないケースなどで使用します。
「次へ(N)>」をクリック。
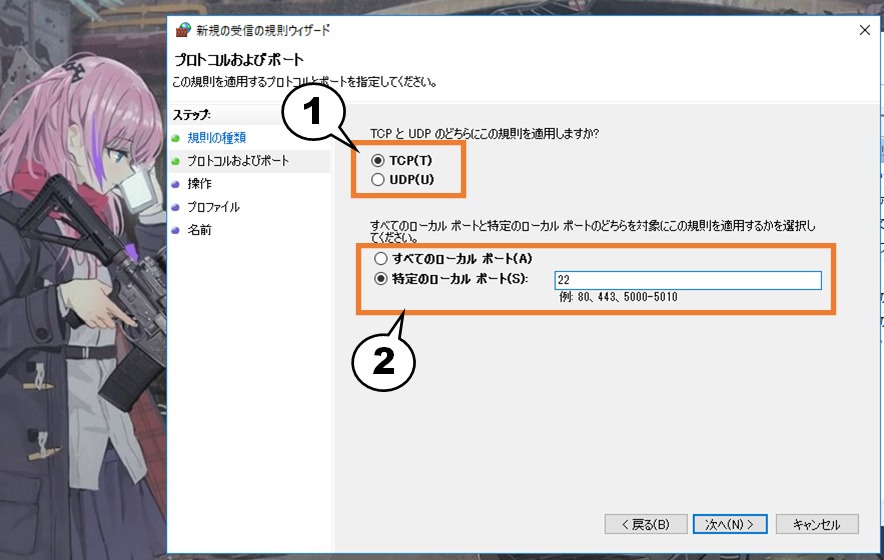
- TCP or UDP を選択します。
- すべてのローカルポートか、特定のローカルポートを選択します。
特定のローカルポートの場合はポート番号も指定します。
決まったポート番号を使うのであれば、単独で指定、
ランダムなポートや複数のポートを使用する場合は、範囲で指定します。→ A-B(A番からB番目まで)
「次へ(N)>」をクリック。
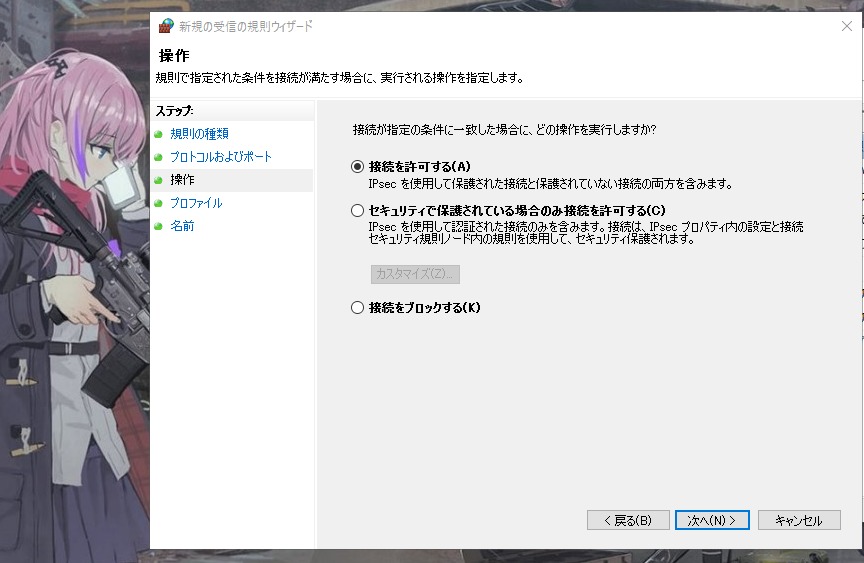
指定したポートに対しての処理を決めます。
解放する場合は、「接続を許可する」を選択します。
※あとからプロパティを追加して、スコープなども追加できます。
「次へ(N)>」をクリック
許可するネットワーク種類を設定します。
ドメインだけチェック入れた状態なら、ドメインネットワークに限ったルールになります。
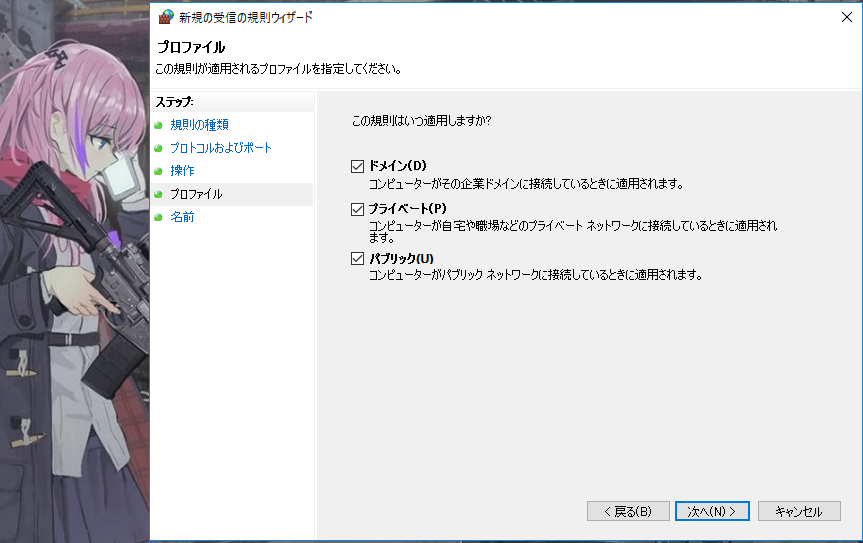
「次へ(N)>」をクリック
規則に名前を付けて、「完了」をクリックします。
(なるべく分かり易い名前がいいと思います。)
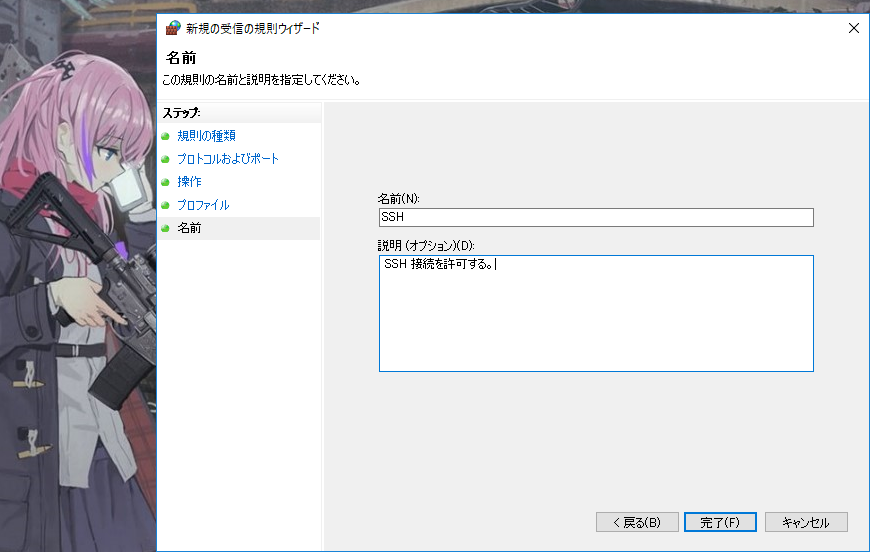
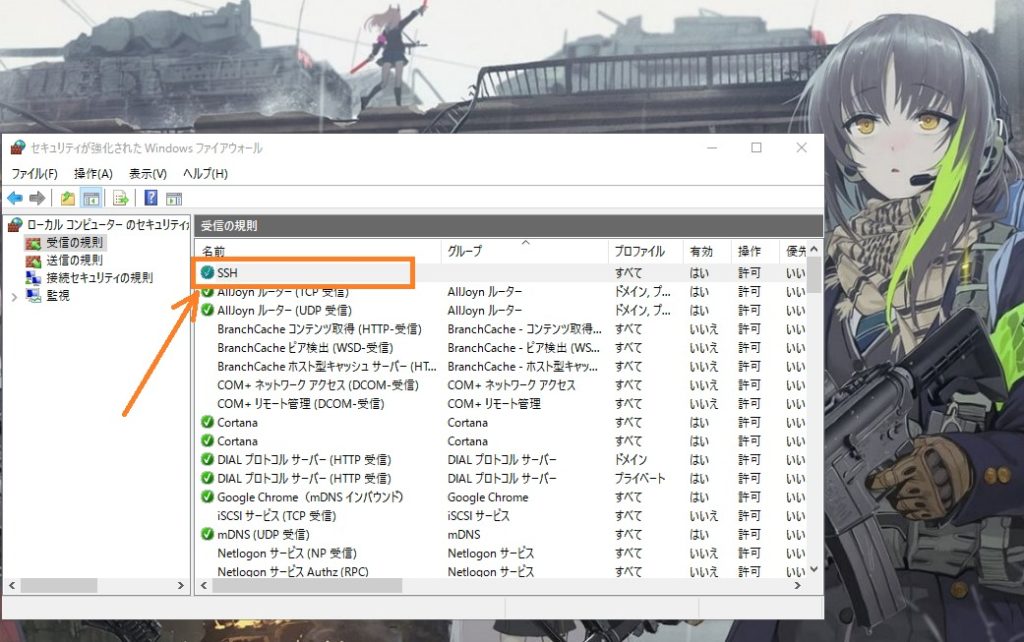
新しく追加した規則を確認。
チェックマーク がついていれば有効です。
プロパティを開くと、規則内容の変更や、さらに詳細な設定ができます。
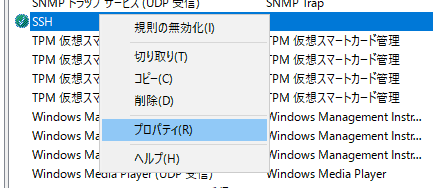
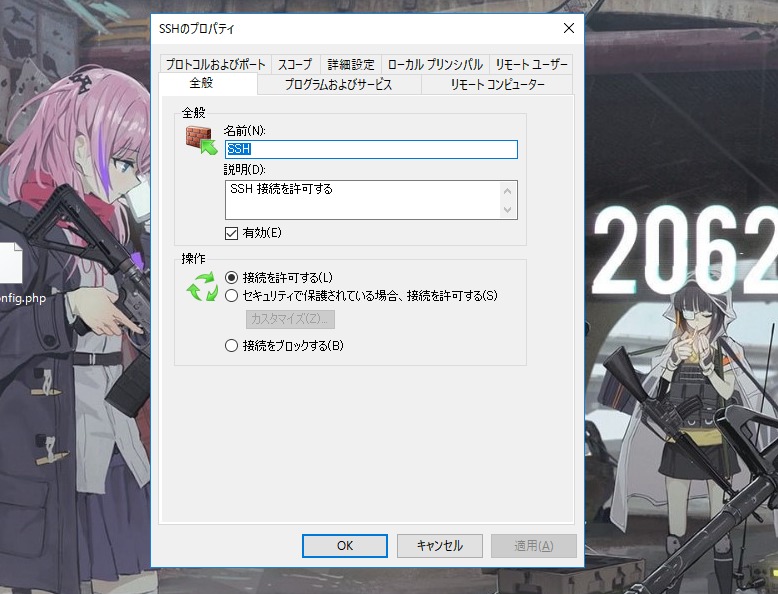
「スコープ」のタブにて、特定のIP アドレスからの通信だけ許可する設定が可能です。
ブロックされているポートを確認するには。
ちょっと手間ですけど、どのポートで通信がブロックされたか調べる方法です。
ご参考まで。
以上です。
ピンバック: WindowsServer 2016 にsshd をインストールしてSSH 接続する。 - .zapping
ピンバック: ポート転送を使って、インタネット経由でリモート・デスクトップ接続する。 - .zapping